Der Compliance-Workspace mit echten Menschen im Loop.
Wir helfen Ihnen, Ihre Compliance für DSGVO, SOC 2 und ISO 27001 vorzubereiten.

Good morning, AnnaWhat should we look into?
Sherpa isn’t a chatbot bolted onto a dashboard. It reads your controls, evidence and connected tools — then acts on them inside GRCTrail.
Ask about your controls, vendors, policies or a regulation…
This preview replays scripted conversations — the full agent runs inside your GRCTrail workspace.
Suggested next steps
Based on where your compliance program stands today
Collect a DPA from Google Cloud
It processes production personal data and has no signed agreement.
Turn on branch protection for main
4 automated checks are failing in Source Control.
Complete the quarterly access review
It was last completed 4 months ago.
Vertrauen von



Das Produkt
Ein Workspace, jeder Teil des Programms.
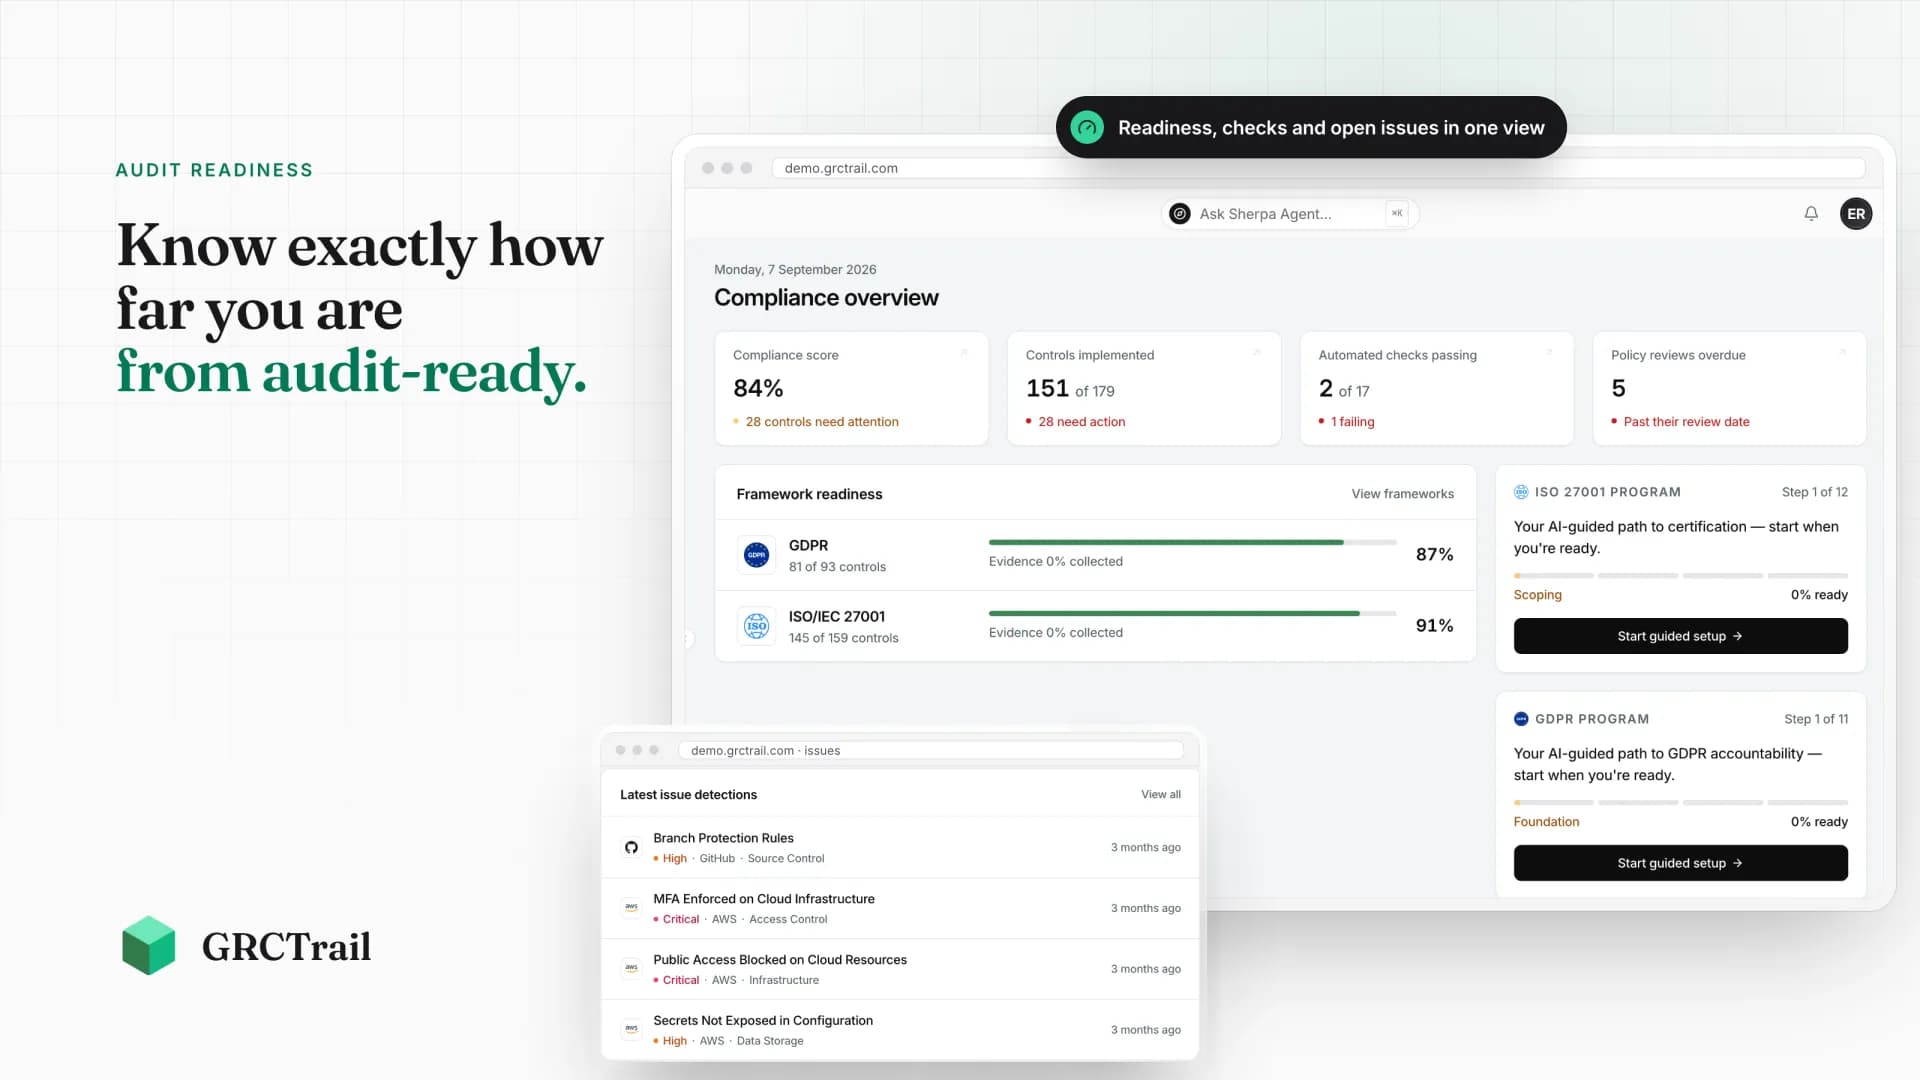
Readiness, Richtlinien, Nachweise, Risiken, Anbieter, Datenschutzanfragen und die Tools, die Sie bereits nutzen, alle mit den Controls verknüpft, die sie belegen.
Eine Übersicht für DSGVO und ISO 27001: Compliance-Score, umgesetzte Controls, bestandene automatische Prüfungen und fällige Richtlinien-Reviews. Jede Lücke hat einen Verantwortlichen und einen nächsten Schritt.
Zugang anfragenWo Sie heute stehen
34 % bereit
- Programm absteckenErledigt
- Richtlinien-Owner zuweisenErledigt
- Nachweise für 12 Kontrollen sammelnIn Arbeit
- Audit buchenAls Nächstes
Warum GRCTrail
Weniger Compliance-Arbeit. Nicht nur besser organisierte Compliance-Arbeit.
Die meisten Tools geben Ihnen eine Checkliste. Der Agent von GRCTrail entwirft Richtlinien, sammelt Nachweise und ordnet Kontrollen DSGVO, SOC 2 und ISO 27001 zu — Ihr Team prüft, statt zu schreiben.
Ein Agent, der den ersten Entwurf schreibt
Richtlinien, Risikoregister und Kontrollzuordnung, erzeugt aus der tatsächlichen Arbeitsweise Ihres Unternehmens.
Nachweise werden für Sie gesammelt
Verbinden Sie Ihren Stack einmal. Nachweise landen fortlaufend bei der richtigen Kontrolle.
Antworten zu jeder Uhrzeit
Fragen Sie direkt im Workspace und erhalten Sie eine Antwort, die sich auf Ihre eigene Konfiguration bezieht — nicht auf einen generischen Hilfeartikel.
Experten und Done-for-you-Einrichtung
Sie möchten es nicht selbst betreiben? Wir bauen das Programm mit Ihnen auf und übergeben es auditbereit.
Für wen es ist
Nicht nur Softwareunternehmen. Wenn Sie Kundendaten halten, sind Sie gemeint.
ISO 27001 und DSGVO sind kein reines SaaS-Thema. Jedes Unternehmen, das Kundendaten speichert oder an Firmen verkauft, die ihre Lieferanten prüfen, landet hier.
SaaS & Software
Enterprise-Kunden unterschreiben erst, wenn Sie ISO 27001 nachweisen können.
Agenturen & Studios
Sie halten Kundendaten unter NDA. Ihre Kunden erwarten, dass sie geschützt sind.
Fintech & Zahlungsdienste
Geld und personenbezogene Daten heben die Messlatte; Partner und Aufsicht verlangen Nachweise.
Health & Medtech
Patientendaten sind so sensibel wie es nur geht. Datenschutz ist nie optional.
IT-Dienstleister & MSPs
Sie halten die Schlüssel zu den Systemen Ihrer Kunden; die prüfen, wie Sie sie sichern.
E-Commerce & Marktplätze
Tausende Kunden bedeuten tausende DSGVO-Pflichten.
HR- & Recruiting-Tech
Bewerber- und Mitarbeiterdaten sind reine personenbezogene Daten. Behandeln Sie sie nach Vorschrift.
Daten- & KI-Unternehmen
Training mit personenbezogenen Daten rückt DSGVO und Sicherheit in den Mittelpunkt.
Nicht auf der Liste? Wer Kundendaten speichert oder Sicherheitsfragebögen beantwortet, kommt an ISO 27001 und DSGVO ebenfalls nicht vorbei.
Verbinden Sie Ihren Stack
Nachweise aus den Tools, die Sie bereits nutzen.
- AWS
- GitHub
- Vercel
- Slack
- Snyk
- Linear
- Notion
- Okta
- GCP
- Jira
- Supabase
- ClickUp
- Datadog
- Cloudflare
- Azure
- Atlassian
Gehen Sie vorbereitet in Ihr nächstes Audit.
Fragen Sie Zugang zum Design-Partner-Programm an oder buchen Sie ein 30-minütiges Gespräch mit dem Gründer, um zu prüfen, ob GRCTrail passt.