El espacio de trabajo de compliance con personas reales en el proceso.
Le ayudamos a preparar su cumplimiento del RGPD, SOC 2 e ISO 27001.

Good morning, AnnaWhat should we look into?
Sherpa isn’t a chatbot bolted onto a dashboard. It reads your controls, evidence and connected tools — then acts on them inside GRCTrail.
Ask about your controls, vendors, policies or a regulation…
This preview replays scripted conversations — the full agent runs inside your GRCTrail workspace.
Suggested next steps
Based on where your compliance program stands today
Collect a DPA from Google Cloud
It processes production personal data and has no signed agreement.
Turn on branch protection for main
4 automated checks are failing in Source Control.
Complete the quarterly access review
It was last completed 4 months ago.
Con la confianza de



El producto
Un espacio de trabajo, cada parte del programa.
Preparación, políticas, evidencias, riesgos, proveedores, solicitudes de privacidad y las herramientas que ya usas, todo vinculado a los controles que demuestran.
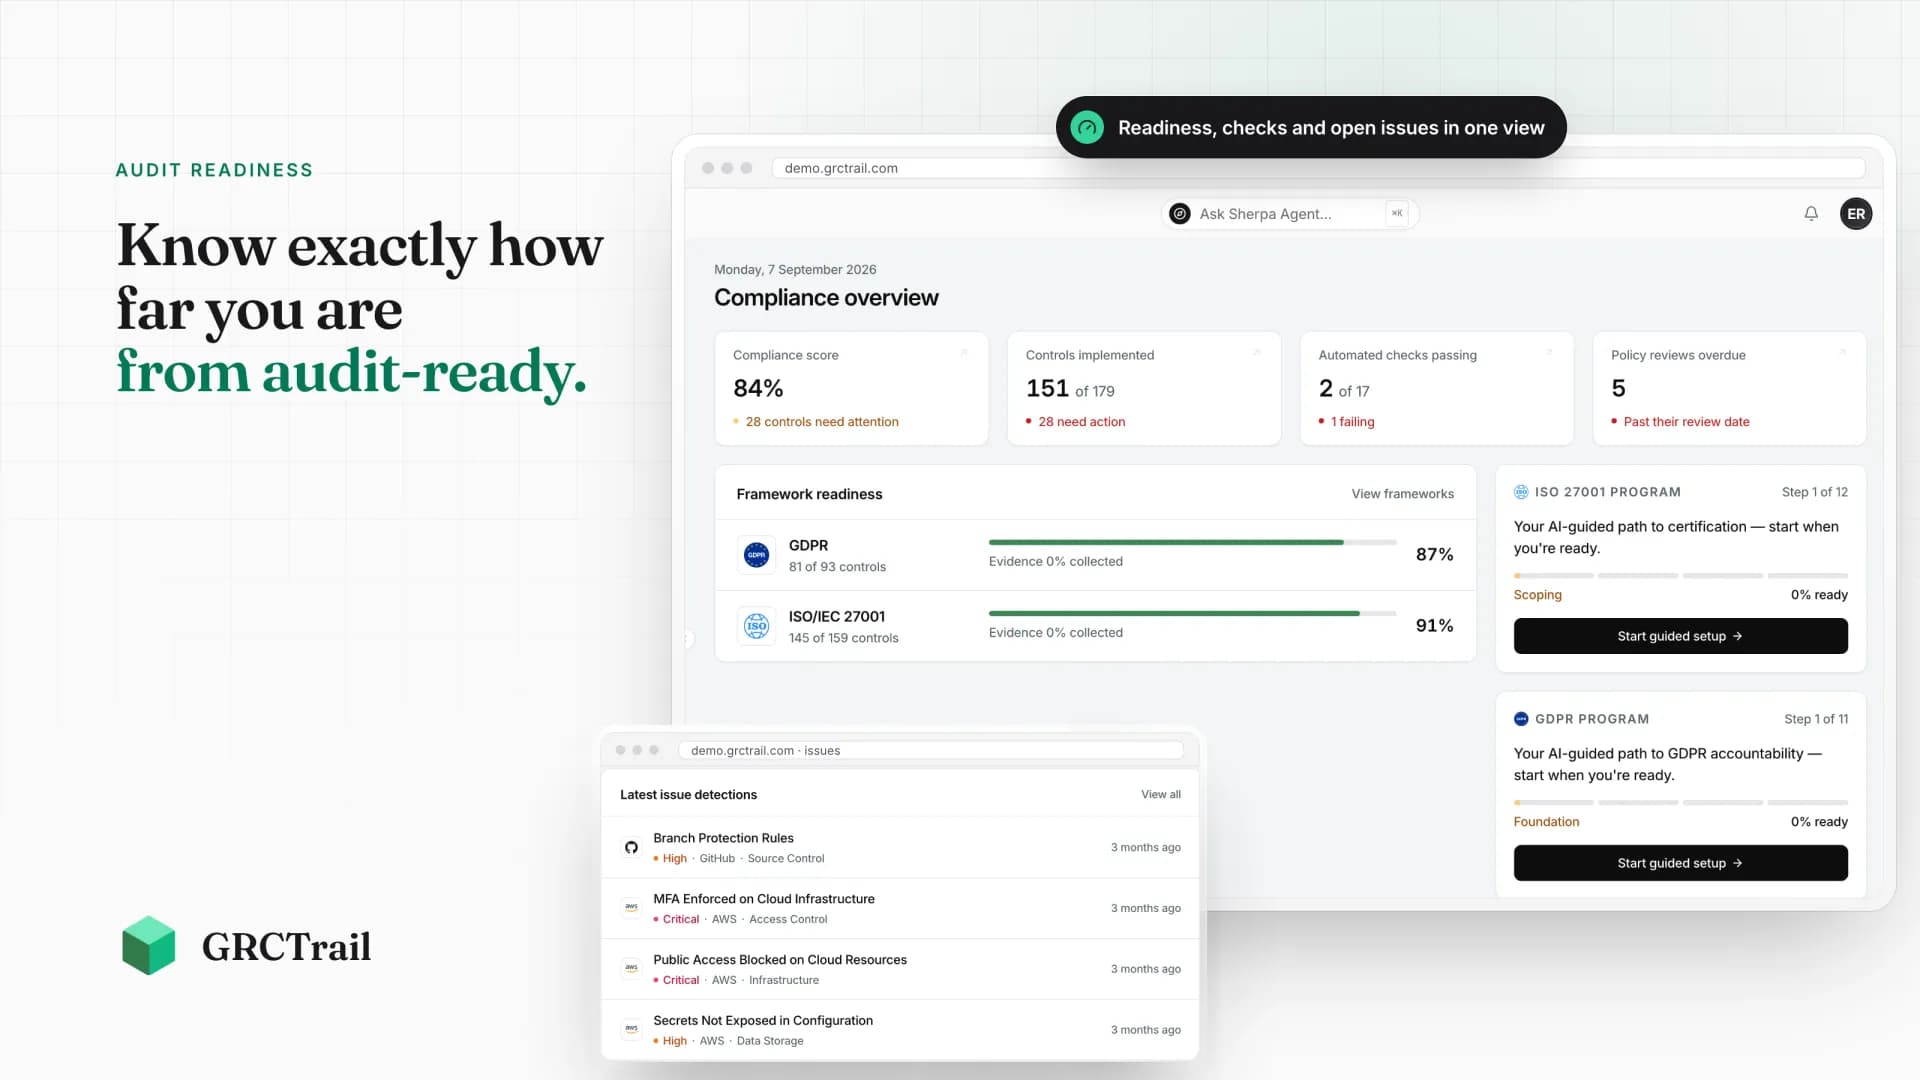
Una vista general para RGPD e ISO 27001: puntuación de cumplimiento, controles implementados, comprobaciones automáticas superadas y revisiones de políticas pendientes. Cada brecha tiene un responsable y un siguiente paso.
Solicitar accesoDónde estás hoy
34 % listo
- Definir el alcance del programaHecho
- Asignar responsables de políticasHecho
- Recopilar evidencia de 12 controlesEn curso
- Reservar la auditoríaSiguiente
Por qué GRCTrail
Menos trabajo de compliance. No solo trabajo de compliance mejor organizado.
La mayoría de las herramientas te dan una lista de tareas. El agente de GRCTrail redacta políticas, recopila evidencias y asigna controles en RGPD, SOC 2 e ISO 27001, para que tu equipo revise en lugar de escribir.
Un agente que escribe el primer borrador
Políticas, registro de riesgos y mapeo de controles generados a partir de cómo funciona realmente tu empresa.
Evidencias recopiladas por ti
Conecta tu stack una vez. Las evidencias llegan al control correcto, de forma continua.
Respuestas a cualquier hora
Pregunta dentro del espacio de trabajo y recibe una respuesta basada en tu propia configuración, no en un artículo de ayuda genérico.
Expertos y configuración llave en mano
¿Prefieres no gestionarlo tú mismo? Construimos el programa contigo y lo entregamos listo para auditoría.
Para quién es
No solo empresas de software. Si guardas datos de clientes, esto es para ti.
ISO 27001 y RGPD no son un problema exclusivo del SaaS. Cualquier negocio que almacena datos de clientes, o vende a empresas que evalúan a sus proveedores, acaba aquí.
SaaS y software
Los compradores enterprise no firman hasta que puedes demostrar ISO 27001.
Agencias y estudios
Guardas datos de clientes bajo NDA. Esperan que estén protegidos.
Fintech y pagos
Dinero y datos personales suben el listón; socios y reguladores exigen pruebas.
Salud y medtech
Los datos de pacientes son lo más sensible que existe. La privacidad nunca es opcional.
Servicios IT y MSPs
Tienes las llaves de los sistemas de tus clientes; ellos auditan cómo los proteges.
E-commerce y marketplaces
Miles de clientes significan miles de obligaciones RGPD.
HR y tecnología de selección
Los registros de candidatos y empleados son datos personales puros. Trátalos según la norma.
Empresas de datos e IA
Entrenar con datos personales pone el RGPD y la seguridad en primer plano.
¿No estás en la lista? Si almacenas datos de clientes o respondes cuestionarios de seguridad, ISO 27001 y RGPD también te encontrarán.
Conecte su stack
Evidencias de las herramientas que ya usas.
- AWS
- GitHub
- Vercel
- Slack
- Snyk
- Linear
- Notion
- Okta
- GCP
- Jira
- Supabase
- ClickUp
- Datadog
- Cloudflare
- Azure
- Atlassian
Llega preparado a tu próxima auditoría.
Solicita acceso al programa de design partners o reserva una llamada de 30 minutos con el fundador para ver si GRCTrail encaja.