L'espace de travail de conformité avec de vraies personnes dans la boucle.
Nous vous aidons à préparer votre conformité au RGPD, SOC 2 et ISO 27001.

Good morning, AnnaWhat should we look into?
Sherpa isn’t a chatbot bolted onto a dashboard. It reads your controls, evidence and connected tools — then acts on them inside GRCTrail.
Ask about your controls, vendors, policies or a regulation…
This preview replays scripted conversations — the full agent runs inside your GRCTrail workspace.
Suggested next steps
Based on where your compliance program stands today
Collect a DPA from Google Cloud
It processes production personal data and has no signed agreement.
Turn on branch protection for main
4 automated checks are failing in Source Control.
Complete the quarterly access review
It was last completed 4 months ago.
Ils nous font confiance



Le produit
Un espace de travail, chaque partie du programme.
Préparation, politiques, preuves, risques, fournisseurs, demandes RGPD et les outils que vous utilisez déjà, tous reliés aux contrôles qu’ils démontrent.
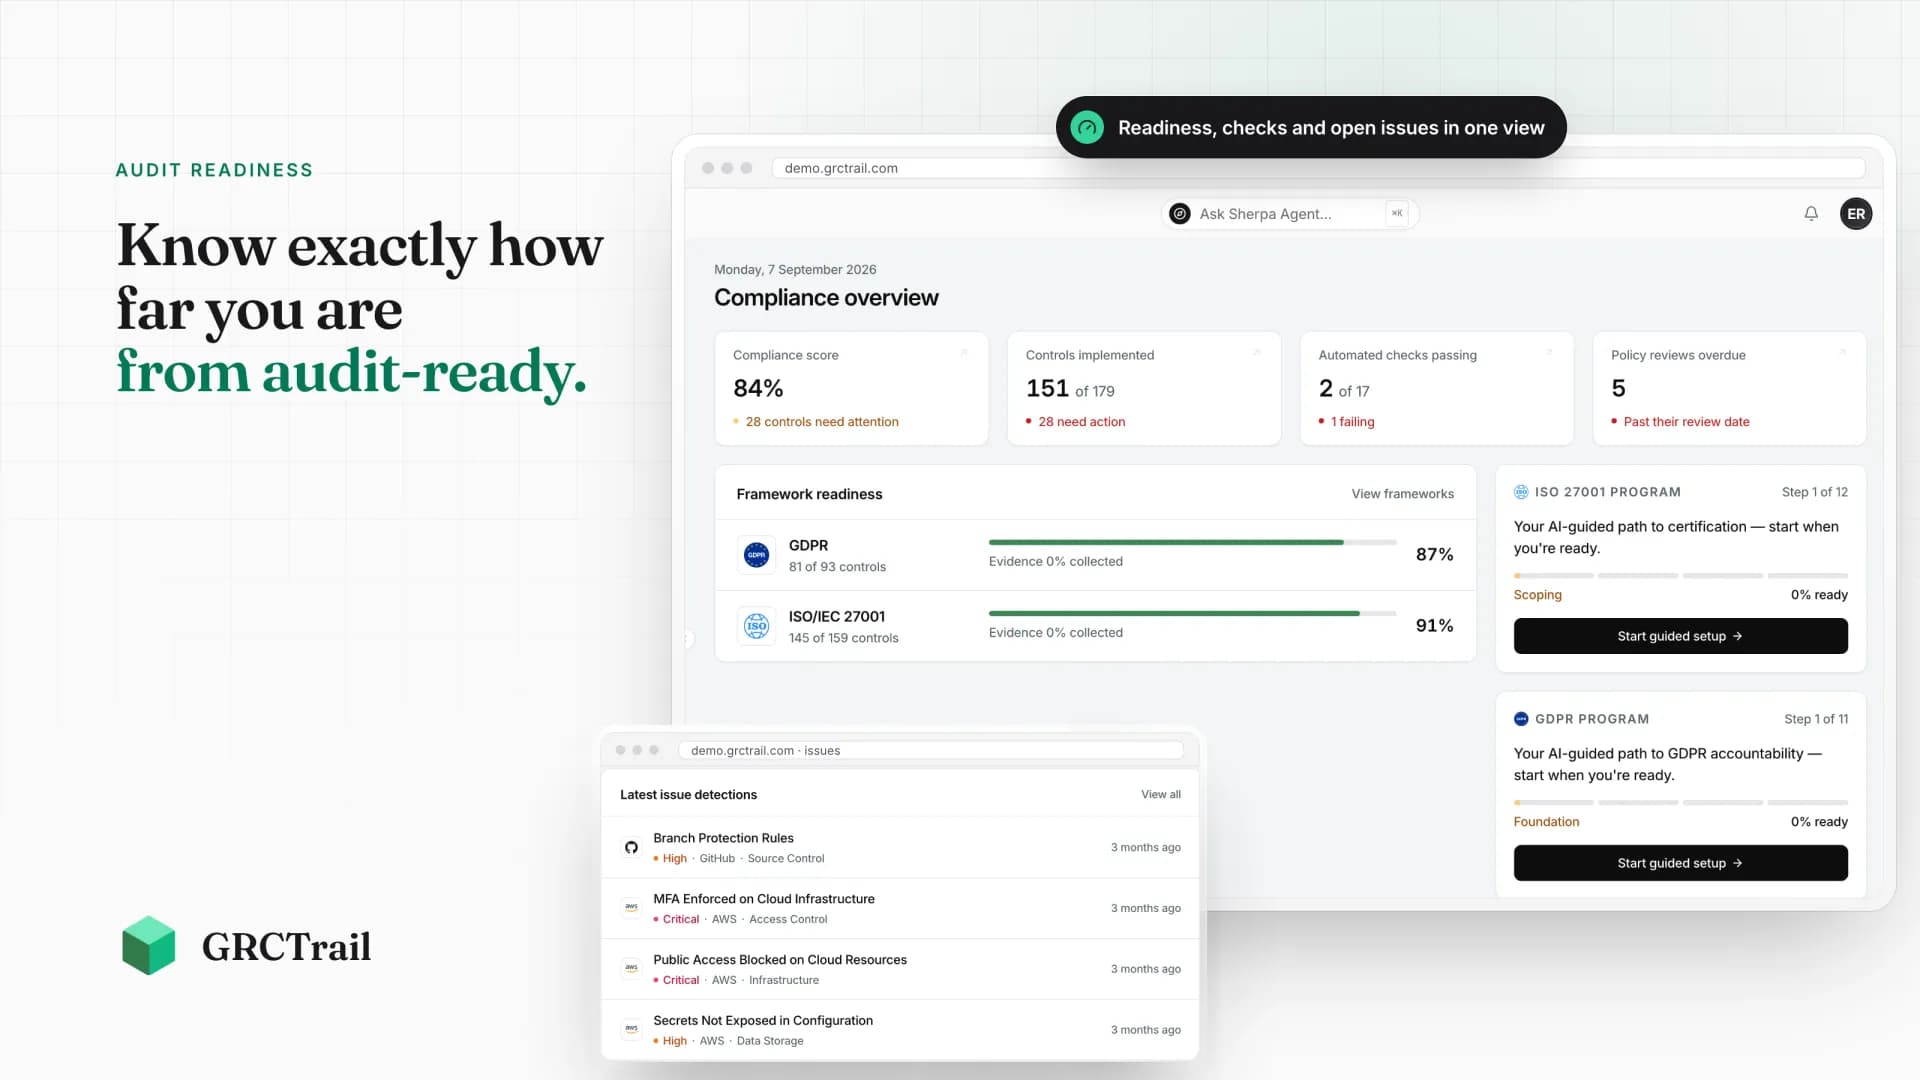
Une vue d’ensemble pour le RGPD et l’ISO 27001 : score de conformité, contrôles mis en œuvre, vérifications automatiques réussies et revues de politiques à faire. Chaque écart a un responsable et une prochaine étape.
Demander un accèsOù vous en êtes aujourd’hui
34 % prêt
- Cadrer votre programmeTerminé
- Désigner les responsables des politiquesTerminé
- Collecter les preuves de 12 contrôlesEn cours
- Réserver votre auditSuivant
Pourquoi GRCTrail
Moins de travail de conformité. Pas seulement un travail de conformité mieux organisé.
La plupart des outils vous donnent une liste de tâches. L'agent de GRCTrail rédige les politiques, collecte les preuves et relie les contrôles au RGPD, à SOC 2 et à ISO 27001, pour que votre équipe relise au lieu d'écrire.
Un agent qui rédige la première version
Politiques, registre des risques et cartographie des contrôles générés à partir du fonctionnement réel de votre entreprise.
Des preuves collectées pour vous
Connectez votre stack une seule fois. Les preuves arrivent en continu sur le bon contrôle.
Des réponses à toute heure
Posez votre question dans l'espace de travail et obtenez une réponse fondée sur votre propre configuration, pas sur un article d'aide générique.
Des experts et une installation clé en main
Vous préférez ne pas le gérer vous-même ? Nous construisons le programme avec vous et le livrons prêt pour l'audit.
Pour qui
Pas seulement les éditeurs de logiciels. Si vous détenez des données clients, c'est pour vous.
ISO 27001 et le RGPD ne sont pas un problème réservé au SaaS. Toute entreprise qui stocke des données clients, ou vend à des sociétés qui évaluent leurs fournisseurs, finit ici.
SaaS & logiciel
Les grands comptes ne signent pas tant que vous ne pouvez pas prouver ISO 27001.
Agences & studios
Vous détenez des données clients sous NDA. Ils s'attendent à ce qu'elles soient protégées.
Fintech & paiements
Argent et données personnelles relèvent la barre ; partenaires et régulateurs exigent des preuves.
Santé & medtech
Les données patients sont ce qu'il y a de plus sensible. La confidentialité n'est jamais optionnelle.
Services IT & MSP
Vous détenez les clés des systèmes de vos clients ; ils auditent la façon dont vous les sécurisez.
E-commerce & marketplaces
Des milliers de clients, ce sont des milliers d'obligations RGPD.
RH & recrutement tech
Les dossiers candidats et salariés sont des données personnelles pures. Traitez-les dans les règles.
Données & IA
Entraîner sur des données personnelles place le RGPD et la sécurité au premier plan.
Pas dans la liste ? Si vous stockez des données clients ou répondez à des questionnaires de sécurité, ISO 27001 et le RGPD vous trouveront aussi.
Connectez votre stack
Des preuves issues des outils que vous utilisez déjà.
- AWS
- GitHub
- Vercel
- Slack
- Snyk
- Linear
- Notion
- Okta
- GCP
- Jira
- Supabase
- ClickUp
- Datadog
- Cloudflare
- Azure
- Atlassian
Abordez votre prochain audit préparé.
Demandez un accès au programme design partner, ou réservez un appel de 30 minutes avec le fondateur pour voir si GRCTrail vous convient.